Quando si parla di GDPR, l’attenzione finisce spesso sul banner dei cookie e sulla privacy policy. Sono elementi importanti, ma arrivano dopo una serie di decisioni che determinano come il sito o il software raccoglierà, utilizzerà, conserverà e renderà accessibili i dati personali.
Se queste decisioni vengono affrontate soltanto prima della pubblicazione, molte scelte sono già state fatte: i campi del modulo sono definiti, i servizi esterni sono collegati, i permessi sono assegnati e il database contiene informazioni che forse non era necessario raccogliere.
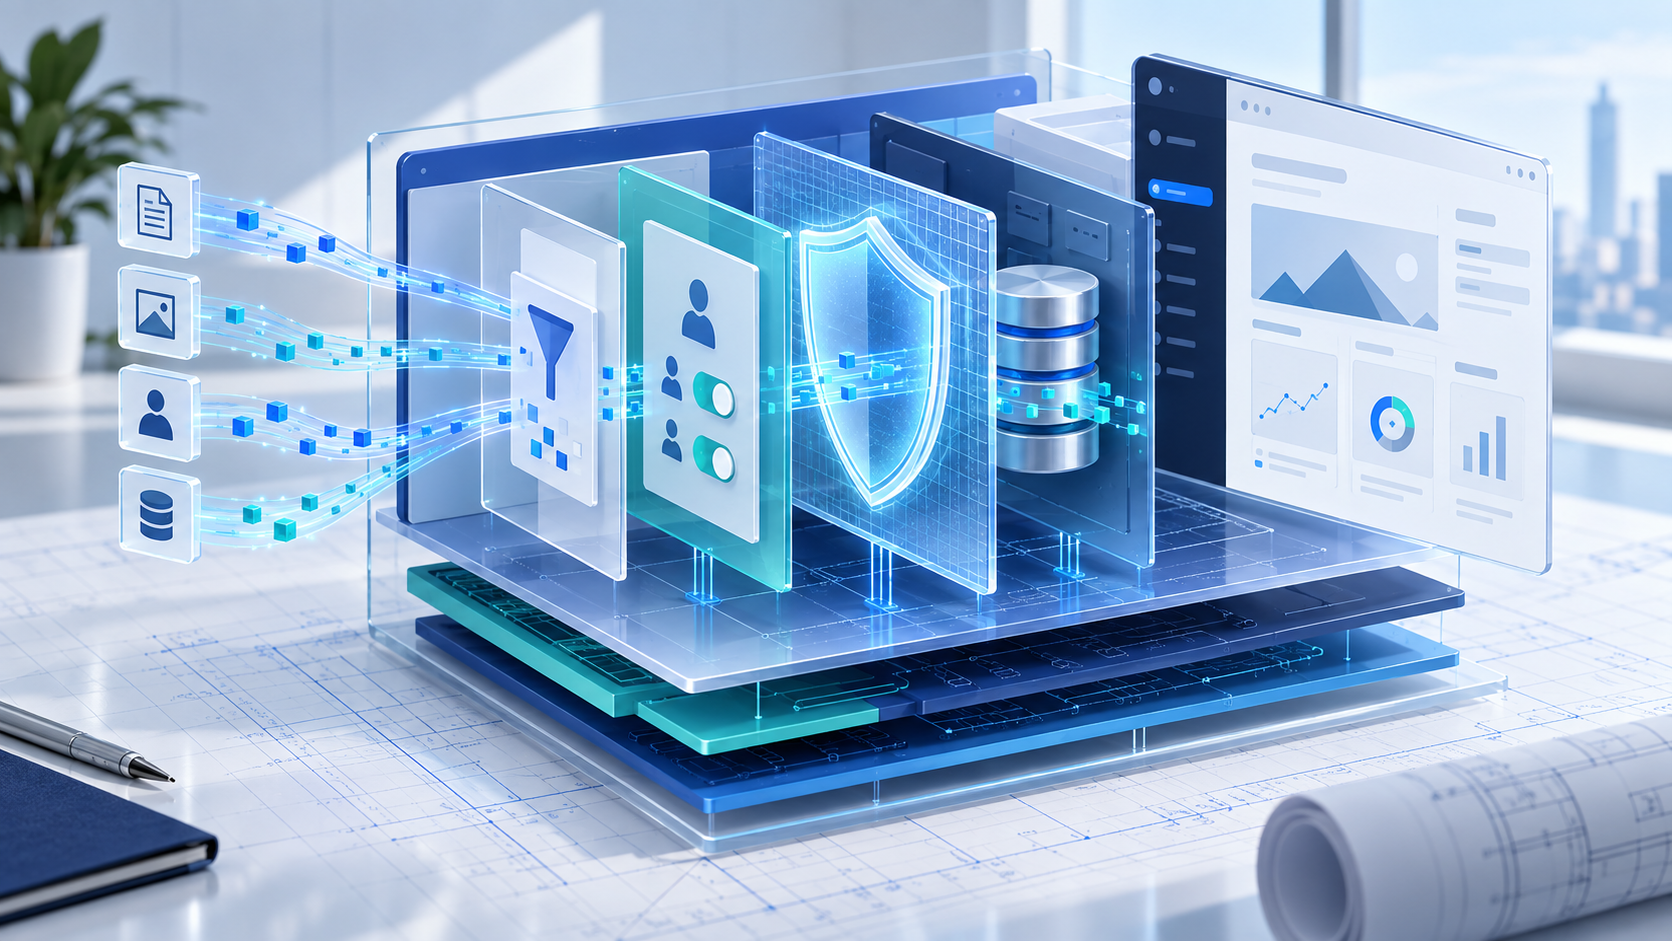
La Privacy by Design cambia il punto di partenza. La protezione dei dati non viene applicata come una correzione finale, ma diventa uno dei requisiti del progetto. Significa chiedersi fin dall’inizio quali dati servano davvero, per quale finalità, chi debba consultarli e per quanto tempo sia necessario conservarli.
Privacy by Design e by Default: che cosa significano
L’articolo 25 del GDPR richiede al titolare del trattamento di adottare misure tecniche e organizzative adeguate per attuare efficacemente i principi di protezione dei dati e integrare le necessarie garanzie nel trattamento. La valutazione deve considerare, tra gli altri elementi, lo stato dell’arte, i costi di attuazione, la natura e le finalità del trattamento e i rischi per le persone.
La protezione dei dati fin dalla progettazione riguarda quindi il modo in cui il sistema viene pensato, sviluppato e mantenuto. Non indica una singola funzione da installare, ma un metodo da applicare durante l’intero ciclo di vita del servizio.
La protezione per impostazione predefinita significa invece che, senza richiedere un intervento dell’utente, il sistema deve trattare soltanto i dati personali necessari per la specifica finalità. Quantità dei dati, durata della conservazione, accessibilità e ampiezza del trattamento devono essere coerenti con ciò che serve realmente.
Le Linee guida 4/2019 dell’EDPB chiariscono che questi principi devono tradursi in misure efficaci e verificabili, non in formule generiche.
Una privacy policy corretta non può correggere un progetto sbagliato
La documentazione deve descrivere in modo trasparente ciò che avviene realmente. Non può però compensare un modulo che raccoglie informazioni inutili, utenti che vedono dati non pertinenti o servizi esterni attivati senza averne valutato il funzionamento.
Lo stesso vale per il banner dei cookie. Il banner può raccogliere e registrare le scelte dell’utente, ma la configurazione tecnica deve rispettarle: gli strumenti soggetti a consenso non devono essere caricati come se la scelta non esistesse. Inserire un testo nel banner non modifica automaticamente il comportamento di script, plugin e servizi collegati.
Per questo conformità documentale e configurazione tecnica devono procedere insieme:
- la privacy policy spiega quali trattamenti vengono effettuati;
- la cookie policy descrive cookie e strumenti di tracciamento utilizzati;
- il sistema di gestione del consenso raccoglie e applica le preferenze quando necessario;
- il sito e il software devono comportarsi in modo coerente con quanto dichiarato.
Se uno di questi elementi cambia, occorre verificare anche gli altri. Un nuovo modulo, un servizio statistico o un’integrazione con il CRM possono modificare il trattamento dei dati e rendere necessario un aggiornamento tecnico e documentale.
Le domande da fare prima di sviluppare
Applicare la Privacy by Design significa trasformare principi generali in decisioni concrete. Durante l’analisi di un sito, un ecommerce o una web application conviene rispondere almeno a queste domande:
- Finalità: perché raccogliamo questo dato e quale attività deve rendere possibile?
- Minimizzazione: tutti i campi sono necessari o alcuni vengono richiesti soltanto perché potrebbero tornare utili?
- Accessi: quali ruoli possono visualizzare, modificare, esportare o cancellare le informazioni?
- Conservazione: per quanto tempo servono i dati e come viene gestita la scadenza?
- Servizi esterni: quali informazioni vengono trasmesse a hosting, sistemi di pagamento, CRM, newsletter, statistiche o strumenti di assistenza?
- Sicurezza: come vengono protetti accessi, comunicazioni, backup e operazioni amministrative?
- Diritti: il sistema permette di individuare i dati di una persona e gestire le richieste previste dalla normativa?
Non esiste una risposta identica per ogni progetto. Un semplice modulo di contatto e una piattaforma che gestisce ordini, dipendenti o dati particolari presentano contesti e rischi diversi. Quando un trattamento può comportare un rischio elevato per i diritti e le libertà delle persone, può essere necessaria una valutazione d’impatto prima di iniziarlo. Il Garante descrive la DPIA come un processo da riesaminare nel tempo, non come un adempimento svolto una sola volta.
Il ruolo di LegalBlink e quello dello sviluppo tecnico
Jits utilizza LegalBlink come supporto per predisporre e mantenere la documentazione privacy e cookie dei siti. Uno strumento di questo tipo aiuta a organizzare le informazioni, descrivere i servizi utilizzati e aggiornare i documenti quando cambia il contesto normativo o tecnico.
Per produrre documenti coerenti, però, bisogna conoscere il sito reale: quali moduli sono presenti, quali plugin comunicano con servizi esterni, quali strumenti statistici vengono caricati e dove vengono inviati i dati. Una configurazione incompleta porta inevitabilmente a una descrizione incompleta.
LegalBlink non sostituisce quindi l’analisi del trattamento, le decisioni del titolare, l’eventuale supporto di un consulente privacy o del DPO e la corretta implementazione tecnica. Documentazione e software svolgono ruoli diversi, ma devono raccontare la stessa realtà.
È questo il senso pratico della Privacy by Design: non aggiungere il GDPR alla fine, ma progettare fin dall’inizio un sistema che raccolga meno dati, li renda accessibili soltanto a chi ne ha bisogno e permetta di gestirli in modo trasparente e controllabile.
Questo articolo ha finalità informativa e non sostituisce una valutazione legale riferita al singolo trattamento.
STAI PROGETTANDO O AGGIORNANDO UN SERVIZIO DIGITALE?
La privacy parte dall’architettura.
Analizziamo moduli, dati, permessi, integrazioni e servizi esterni per costruire siti e applicazioni coerenti con le scelte privacy fin dall’inizio.
0 Comments